
Seletividade lógica: bloqueio, permissivo e matriz de causa e efeito
Projete seletividade lógica com zonas, partidas, bloqueios, permissivos, temporizações, qualidade de sinal, estado seguro e matriz verificável.
Matriz mínima da seletividade lógica
| Condição | Sinal esperado | Decisão | Falha simulada | Evidência |
|---|---|---|---|---|
| Falta na zona a jusante | Partida + bloqueio a montante | Trip local; montante contido | Bloqueio atrasado | SOE e tempos |
| Falta no barramento/montante | Sem bloqueio válido da zona inferior | Trip rápido a montante | Entrada presa em 1 | Equação e saída |
| Canal indisponível | Qualidade inválida/timeout | Fallback definido | Perda total | Alarme + trip temporizado |
| Manutenção | Modo de teste/bloqueio operacional | Sem atuação não autorizada | Retorno do modo | Log e ausência de pulso |
| Restauração | Sinal estabilizado | Rearme controlado | Flapping | SOE sem trip espúrio |
Seletividade lógica troca tempo por informação
Na seletividade cronológica, dispositivos a montante esperam para dar oportunidade ao elemento mais próximo da falta. Na seletividade lógica, partidas e decisões entre zonas informam rapidamente quem deve atuar ou bloquear. O ganho de velocidade depende de uma lógica bem delimitada e de sinais cuja ausência, atraso e qualidade tenham significado definido.
A aplicação aparece em barras, alimentadores, painéis e redes de distribuição. O princípio não é simplesmente “mandar um bloqueio”: é identificar a zona com a melhor informação, comunicar seu estado e manter retaguarda quando o sinal não está disponível. A coordenação temporal continua existindo como fallback.
Comece pelas zonas e fronteiras elétricas
Desenhe TCs, disjuntores, seccionadoras, barramentos e alimentadores e marque qual relé enxerga cada defeito. Defina interno, externo e região de sobreposição. Uma zona lógica baseada em posição de chave precisa tratar estados intermediários, discrepância e manutenção; topologia errada produz decisão errada mesmo com comunicação perfeita.
Cada sinal deve possuir origem única e destino conhecido. “Partida geral” pode misturar fase, terra, direção e estágio; prefira nomes funcionais que preservem o significado. A matriz deve indicar qual elemento envia, quando ativa, quando reseta e se é válido com disjuntor aberto.
Bloqueio e permissivo não são equivalentes
No bloqueio, a presença do sinal impede uma atuação que seria permitida localmente. Sua perda tende a reduzir segurança. No permissivo, a presença completa a condição de trip; sua perda tende a reduzir dependabilidade ou velocidade. O estado mais apropriado depende da consequência de trip indevido versus falta de trip e da existência de retaguarda.
Também existe intertravamento para impedir manobra incompatível, que não deve ser misturado com proteção de alta velocidade sem análise. A lógica pode compartilhar infraestrutura, mas tempos, supervisões e estado em falha são diferentes. Documente separadamente trip, permissivo, bloqueio e comando de manobra.
Temporizações controlam corrida e persistência
Pickup delay, dropout delay, pulse stretching, seal-in e janela de coordenação alteram a sequência. Um bloqueio deve chegar antes de o estágio a montante decidir; seu dropout não pode ser tão rápido que desapareça durante bounce, nem tão lento que bloqueie uma nova falta interna. A lógica deve considerar tempo de processamento, entrada/saída e transporte.
Valores precisam de orçamento e tolerância. Meça pior caso sob carga e na rota redundante. A temporização do estágio de retaguarda deve incluir margem para disjuntor, relé, comunicação e tolerâncias, sem prolongar indevidamente o dano. Copiar 100 ms de outro painel não demonstra coordenação.
Qualidade, supervisão e estado desconhecido
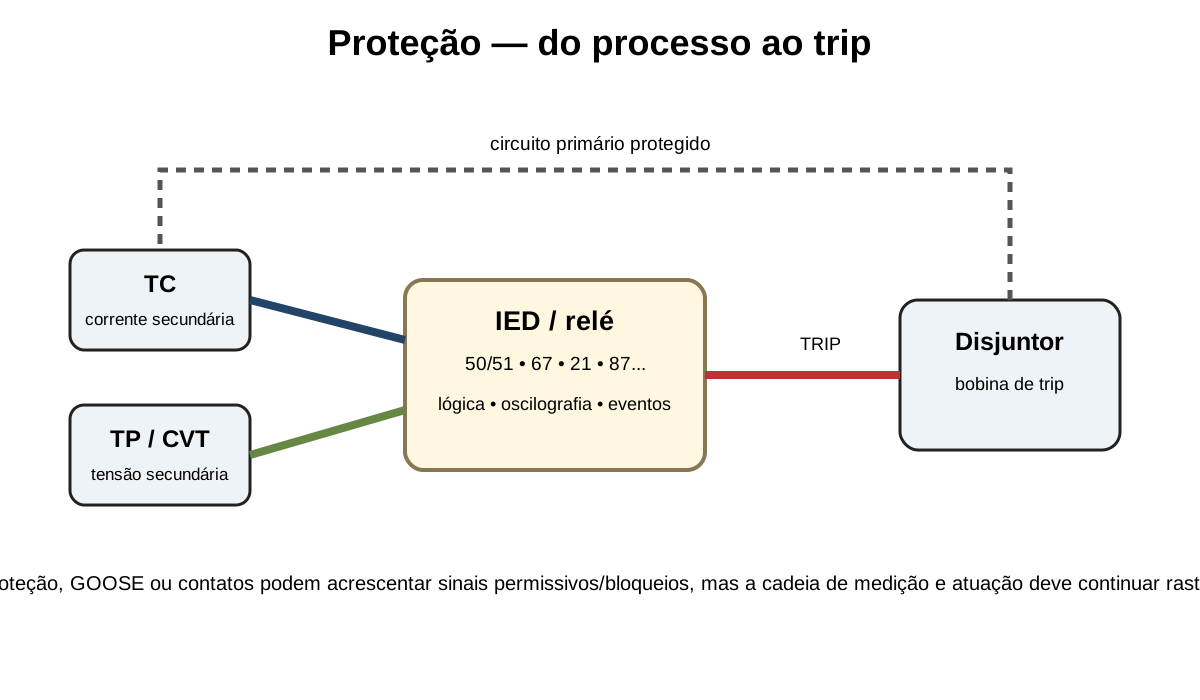
Sinal binário não é sempre verdadeiro ou falso; pode estar inválido, antigo, em teste ou indisponível. GOOSE oferece qualidade e supervisões próprias, enquanto contatos exigem recursos como circuito supervisionado, heartbeat ou lógica de discrepância. O projeto deve distinguir falso de desconhecido.
Para cada entrada, defina ação em quality invalid, timeout, perda de alimentação, comunicação degradada e modo de teste. Forçar o último valor pode manter bloqueio indevido; assumir zero pode liberar trip. A decisão precisa ser explícita e alarmada, não um efeito colateral do software.
Matriz de causa e efeito executável
A matriz deve listar pré-condições, estímulo, lógica intermediária, saídas, tempos, alarmes e retorno. Expressões booleanas ajudam, mas precisam de linguagem operacional. Por exemplo: partida 50/51 a montante E ausência de bloqueio válido após janela T gera trip, desde que modo e posição permitam. Cada termo deve corresponder a um ponto de teste.
Inclua cenários negativos: partida sem trip, bloqueio com falta externa, permissivo espúrio, entrada presa, dois defeitos simultâneos e manutenção. Versione a matriz junto com arquivos de relé/SCL/PLC. Divergência entre documento e configuração é falha de engenharia.
Escalabilidade e governança de mudanças
Quando novas células ou alimentadores entram, a quantidade de relações de bloqueio cresce. Evite lógica implícita em vários IEDs sem mapa de dependências. Defina naming, owner, versão, método de teste e impacto de retirar cada painel. Uma expansão deve mostrar quais zonas antigas passam a receber ou enviar novos sinais e como a retaguarda se mantém durante a obra.
Forces e bypasses precisam de prazo, alarme e registro. Um bloqueio permanente aplicado para manutenção pode sobreviver à equipe que o criou. A tela operacional deve apresentar função degradada, não apenas “comunicação normal”. Revisões de lógica exigem teste de regressão das zonas não alteradas porque uma variável compartilhada pode afetar múltiplas saídas.
Comissionamento por sequência e não por LED
Injete corrente nos IEDs em combinação controlada e monitore partidas, mensagens, timers e saídas. Teste cada zona isoladamente, depois faltas que atravessam fronteiras. Registre tempo entre primeira partida, envio, recepção, bloqueio/permissão e trip. Confirme tanto atuação quanto contenção.
Em seguida interrompa sinal, alimentação e caminho de comunicação. Verifique alarme, fallback temporizado e retorno. Restauração não pode emitir pulso nem limpar latch indevidamente. Use SOE e oscilografia com relógios alinhados; vídeo de LEDs é apenas apoio.
Diagnóstico da primeira condição incorreta
Quando há trip indevido, percorra saída, equação, timer, ausência/presença do bloqueio e elemento que deveria enviá-lo. Quando falta trip, confirme pickup local, permissivo, qualidade, estado de modo e saída. Compare configuração vigente com revisão aprovada e topologia real.
Não altere vários timers para “estabilizar”. Identifique se a causa foi medição, direção, mapping, transporte, qualidade, corrida ou documento. A correção deve incluir caso original e casos vizinhos, provando que a seletividade foi restaurada sem perder dependabilidade.
Referências técnicas e normas
As explicações do Portal são autorais. Normas e fontes oficiais são priorizadas; materiais acadêmicos e documentação pública de fabricantes complementam a implementação e não substituem a edição normativa aplicável ao projeto.
- IEC 60834-1:1999 — Teleprotection equipment of power systems — Performance and testing — Command systems — IEC. Requisitos de desempenho e métodos de ensaio para sistemas de comando de teleproteção.
- IEEE C37.113-2025 — Guide for Protective Relay Applications to Transmission Lines — IEEE Standards Association. Guia vigente sobre proteção de linhas, coordenação, tempos, características e uso de canais de comunicação.
- IEEE C37.236-2013 — Guide for Power System Protective Relay Applications Over Digital Communication Channels — IEEE Standards Association. Aplicação, instalação, operação e diagnóstico de canais digitais usados por proteção.
- IEEE C37.94-2017 — Optical Fiber Interfaces between Teleprotection and Multiplexer Equipment — IEEE Standards Association. Interface óptica N × 64 kbit/s, conexão física e temporização entre teleproteção e multiplexadores.
- IEC TR 61850-90-1:2010 — Use of IEC 61850 for communication between substations — IEC. Casos de uso, requisitos e arquitetura para troca de informações entre subestações.
- IEC TR 61850-90-12:2020 — Wide area network engineering guidelines — IEC. Diretrizes de WAN para comunicação entre subestações e centros de controle.
- IEC 60255-1:2022 — Common requirements for measuring relays and protection equipment — IEC. Requisitos comuns para relés, incluindo comunicações como parte de esquemas distribuídos de proteção.
- IEEE C37.233-2023 — Guide for Power System Protection Testing — IEEE Standards Association. Referência para planejamento, execução, documentação e avaliação de testes de proteção.
Continue estudando
Os próximos conteúdos foram escolhidos para formar uma sequência técnica, relacionando fundamento, configuração, diagnóstico e aplicação.