
Teleproteção: arquitetura, esquemas e critérios de projeto
Guia para ligar função de proteção, lógica de disparo, canal de telecomunicações, disponibilidade, segurança e testes ponta a ponta em esquemas de teleproteção.
Matriz de decisão para a arquitetura de teleproteção
| Questão | Decisão de engenharia | Evidência de aceite |
|---|---|---|
| Zona e defeito | Definir faltas internas/externas e retaguarda | Estudo + injeção sincronizada |
| Esquema | DTT, permissivo, bloqueio ou comparação | Matriz lógica e sequência de eventos |
| Tempo | Orçamento máximo por etapa e contingência | Medição ponta a ponta |
| Falha de canal | Trip, bloqueio, alarme e degradação esperados | Impairment e interrupção controlada |
| Redundância | Eliminar pontos únicos e falhas comuns | Teste de cada rota e alimentação |
| Recuperação | Rearme, estabilização e retorno sem pulso espúrio | Teste de restauração documentado |
Os valores numéricos devem vir do estudo de proteção e do desempenho demonstrado do sistema completo.
Teleproteção é um esquema distribuído, não apenas um enlace
Teleproteção combina medições locais, elementos de proteção, lógica de decisão e um canal que leva informação à outra extremidade. O objetivo é eliminar defeitos internos com rapidez e seletividade sem transformar uma condição externa, um ruído de telecom ou uma manutenção em disparo indevido. Por isso o projeto começa na zona protegida e no comportamento requerido, não na escolha de modem, fibra ou protocolo.
O desenho completo deve mostrar TCs e TPs, relés, entradas e saídas, lógica de trip, disjuntores, equipamentos de teleproteção, multiplexadores, switches, rotas, fontes auxiliares, sincronismo e supervisões. Cada bloco acrescenta tempo e um modo de falha. Chamar o conjunto inteiro de “canal” apaga fronteiras de responsabilidade e dificulta localizar a primeira divergência durante uma ocorrência.
Segurança e dependabilidade precisam ser declaradas
Segurança, neste contexto de proteção, é a capacidade de não atuar quando não deveria; dependabilidade é a capacidade de atuar quando deve. Um DTT prioriza velocidade e dependabilidade, mas exige controles fortes contra comando espúrio. Um esquema de bloqueio tende a permanecer permissivo para trip local se o sinal de bloqueio não chegar, enquanto um esquema permissivo normalmente perde aceleração quando o canal falha. Nenhuma opção é universalmente “mais segura” sem definir a contingência analisada.
A especificação deve transformar essas palavras em estados verificáveis: falta interna com canal normal, falta externa, ausência de canal, bit preso, atraso excessivo, comutação de rota, perda de alimentação e retorno. Para cada estado, registre se o trip rápido é permitido, se existe retaguarda temporizada, qual alarme nasce e que ação operacional é requerida.
Famílias de esquema e informação transportada
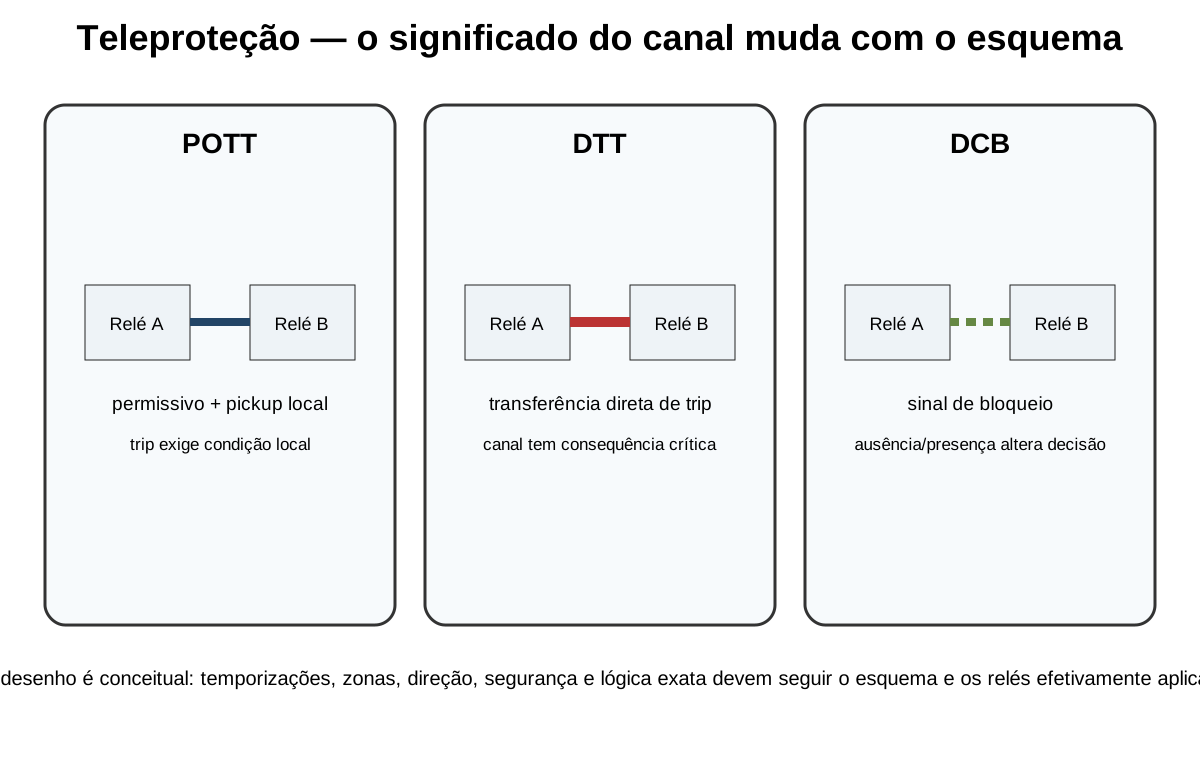
Sistemas por comando transportam uma decisão discreta como trip direto, permissivo ou bloqueio. Esquemas comparativos podem trocar grandezas ou informação suficiente para comparar as duas extremidades, como na proteção diferencial de linha. A mensagem “recebida” só ganha significado quando ligada a um elemento local: partida direcional, zona de distância, corrente diferencial, breaker status ou lógica de eco.
DTT, POTT, PUTT, DCB e DCUB não são nomes de protocolos. São arranjos lógicos. A mesma lógica pode usar contato, tom, interface C37.94 ou transporte por rede, desde que o conjunto satisfaça desempenho, supervisão e estado em falha. Separar esquema de transporte permite modernizar telecom sem alterar silenciosamente a filosofia de proteção.
Orçamento de tempo ponta a ponta
O tempo de eliminação inclui aquisição e filtragem, decisão do elemento, entrada no transmissor, codificação, propagação, filas, recepção, lógica remota, saída de trip e abertura do disjuntor. Medir apenas ping ou latência IP ignora trechos dominantes. O orçamento deve indicar valor máximo por parcela, tolerância e método de medição, incluindo o cenário de carga e a rota de contingência.
Jitter importa quando desloca mensagens para além da janela lógica; assimetria é especialmente crítica em esquemas que alinham amostras ou estimam atraso. Perda pode produzir não operação, operação atrasada ou alarme, conforme a lógica. O requisito correto nasce do tempo máximo de eliminação da proteção e do risco de sobrealcance, estabilidade e dano ao equipamento.
Disponibilidade exige independência real
Dois circuitos lógicos no mesmo cabo, duto, multiplexador, fonte ou sala não formam duas rotas independentes. O diagrama deve revelar pontos comuns: OPGW, patch panel, cartão, clock, switch, roteador, licença, alimentação CC e equipe de manutenção. A análise de falha comum é tão importante quanto a disponibilidade nominal de cada componente.
Também é necessário definir o que acontece durante comutação e retorno. Um caminho pode ficar disponível de novo e ainda apresentar mudança de atraso, inversão de rota ou flapping. A proteção deve supervisionar qualidade, bloquear ou degradar apenas o necessário e registrar transições para que a operação conheça a perda de margem.
Documentos mínimos de engenharia
O pacote deve conter filosofia de proteção, diagrama funcional, diagrama de telecom, matriz de sinais, tabela de ajustes, matriz de causa e efeito, orçamento de tempo, lista de alarmes e plano de testes. Cada comando precisa de nome inequívoco, direção, origem, destino, polaridade, condição de validade, tempo de pickup/dropout, ação na perda e evidência de aceite.
Arquivos de configuração de relés, equipamentos de teleproteção, multiplexadores e rede devem compartilhar uma identificação de revisão. Alterar rota, VLAN, timeslot, largura de banda ou firmware sem revisar o impacto de proteção cria uma configuração híbrida que pode funcionar em regime e falhar justamente durante a contingência.
Comissionamento normal, degradado e de recuperação
O ensaio funcional começa com polaridade e mapping, segue para cada combinação lógica e termina com teste ponta a ponta. Injete grandezas sincronizadas, prove falta interna e externa, valide trips, bloqueios, permissivos, tempos e oscilografias nas duas extremidades. Depois introduza atraso, perda, bit preso, interrupção e comutação controlada do canal.
A recuperação também é requisito. Ao restaurar caminho ou alimentação, confirme que não há pulso espúrio, que alarmes limpam na ordem prevista, que o canal estabiliza antes de ser rearmado e que a proteção retorna ao modo normal sem intervenção oculta. Preserve arquivos brutos, horários e configuração usada no teste.
Diagnóstico orientado pela primeira divergência
Para falta de trip, compare partida local, lógica de envio, comando no transmissor, eventos do transporte, recepção remota, lógica de permissão, saída e contato do disjuntor. Para trip indevido, faça o caminho inverso desde a bobina até a primeira condição que não deveria existir. Oscilografia, SOE, logs de teleproteção e contadores de rede precisam compartilhar tempo confiável.
Não reinicie os equipamentos antes de exportar evidências. Um reboot pode limpar sequência, alarmes latched, contadores e estado de comutação. O relatório deve fechar mecanismo, causa, extensão, correção e reteste; “canal oscilou” ou “relé falhou” são sintomas, não conclusões técnicas.
Referências técnicas e normas
As explicações do Portal são autorais. Normas e fontes oficiais são priorizadas; materiais acadêmicos e documentação pública de fabricantes complementam a implementação e não substituem a edição normativa aplicável ao projeto.
- IEC 60834-1:1999 — Teleprotection equipment of power systems — Performance and testing — Command systems — IEC. Requisitos de desempenho e métodos de ensaio para sistemas de comando de teleproteção.
- IEEE C37.113-2025 — Guide for Protective Relay Applications to Transmission Lines — IEEE Standards Association. Guia vigente sobre proteção de linhas, coordenação, tempos, características e uso de canais de comunicação.
- IEEE C37.236-2013 — Guide for Power System Protective Relay Applications Over Digital Communication Channels — IEEE Standards Association. Aplicação, instalação, operação e diagnóstico de canais digitais usados por proteção.
- IEEE C37.94-2017 — Optical Fiber Interfaces between Teleprotection and Multiplexer Equipment — IEEE Standards Association. Interface óptica N × 64 kbit/s, conexão física e temporização entre teleproteção e multiplexadores.
- IEC TR 61850-90-1:2010 — Use of IEC 61850 for communication between substations — IEC. Casos de uso, requisitos e arquitetura para troca de informações entre subestações.
- IEC TR 61850-90-12:2020 — Wide area network engineering guidelines — IEC. Diretrizes de WAN para comunicação entre subestações e centros de controle.
- IEC 60255-1:2022 — Common requirements for measuring relays and protection equipment — IEC. Requisitos comuns para relés, incluindo comunicações como parte de esquemas distribuídos de proteção.
- IEEE C37.233-2023 — Guide for Power System Protection Testing — IEEE Standards Association. Referência para planejamento, execução, documentação e avaliação de testes de proteção.
Continue estudando
Os próximos conteúdos foram escolhidos para formar uma sequência técnica, relacionando fundamento, configuração, diagnóstico e aplicação.