
SNMP em automação: MIB, OID, polling, traps e SNMPv3
Entenda manager, agent, MIB, OID, GET, counters, traps, informs, versões, USM/VACM e como monitorar redes OT sem confundir dado com diagnóstico.
Elementos que devem constar no template SNMP
| Elemento | Decisão | Validação |
|---|---|---|
| Versão e segurança | SNMPv3 authPriv quando possível | captura e logs de autenticação |
| Identidade da interface | nome, alias, MAC e ifIndex | reboot e nova coleta |
| Contadores | 64 bits, unidade e descontinuidade | taxa calculada e tráfego conhecido |
| Notificações | trap ou inform, destino e severidade | falha e recuperação controladas |
| Acesso | views somente leitura mínimas | OID permitido e negado |
OID sem semântica e baseline produz dado, não observabilidade.
SNMP expõe objetos de gestão, não uma tela remota
Um manager consulta ou recebe notificações de agents. Cada dado é identificado por OID dentro de uma estrutura descrita por MIB. A MIB dá nome, tipo, unidade e semântica; não transporta valores por si. Sem a MIB correta, o sistema pode mostrar apenas números ou interpretar contador, índice e estado de maneira errada.
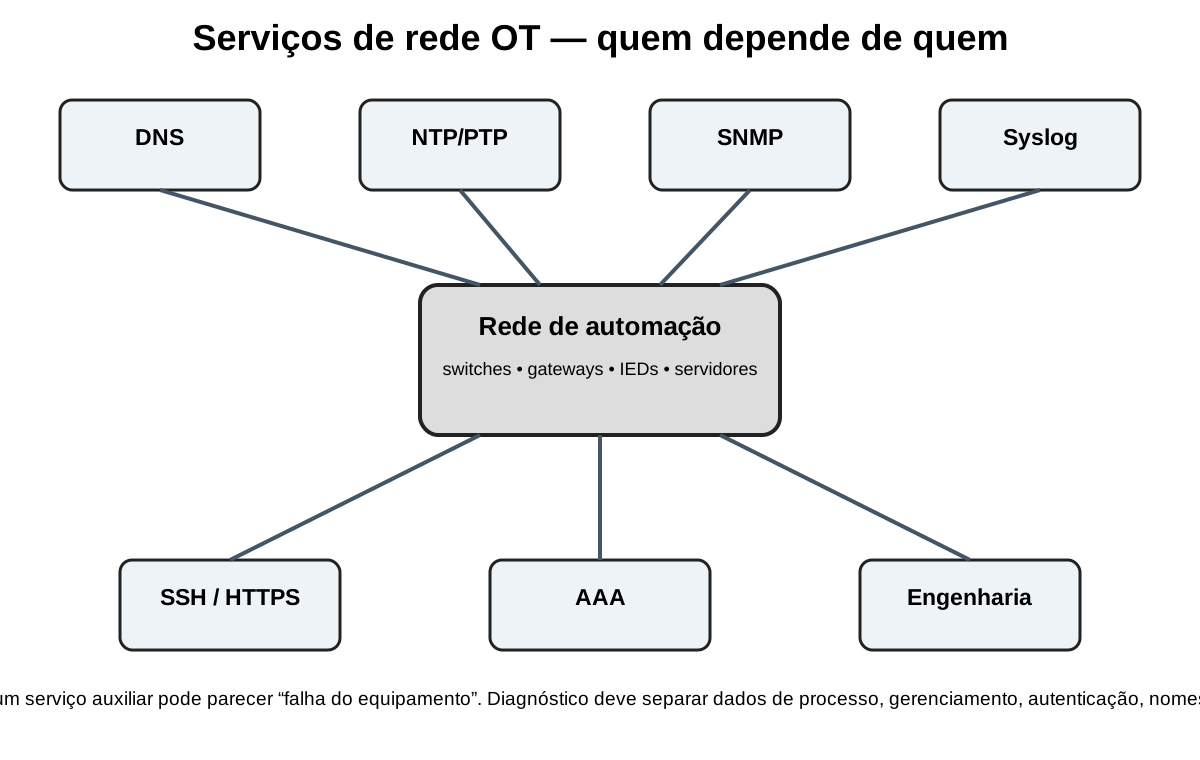
Em automação, SNMP monitora switches, roteadores, rádios, UPS, servidores e alguns IEDs. Ele complementa o protocolo de processo: uma interface pode estar up enquanto DNP3 está parado, ou o protocolo pode operar apesar de erro crescente no enlace. O modelo de alarmes deve correlacionar infraestrutura e aplicação.
GET, WALK e índices exigem contexto
GET lê um objeto conhecido; GETNEXT e GETBULK percorrem tabelas; um walk automatiza esse percurso. Interfaces aparecem com índices que podem mudar após reboot, módulo ou firmware. Salvar “ifIndex 7” sem nome, alias e MAC pode associar gráfico à porta errada depois da manutenção.
Colete ifName, ifDescr, ifAlias, estado administrativo e operacional, velocidade e contadores. Valide unidades e largura de contador. Interfaces rápidas exigem contadores de 64 bits; calcular taxa com contador de 32 bits pode gerar wrap e picos falsos.
Counter, gauge e estado não se tratam igual
Counter cresce até reiniciar ou dar wrap; taxa vem da diferença entre amostras dividida pelo tempo. Gauge representa valor instantâneo; enumeração codifica estado. Baseline deve considerar reboot, troca de placa e descontinuidade. Um contador de CRC acumulado alto não prova falha atual; o crescimento durante a janela é que indica atividade.
Defina intervalo de polling conforme dinâmica e capacidade. Consultas muito frequentes sobre rádio estreito ou CPU antiga podem competir com operação. Intervalo longo perde transientes. Escalone coleta por criticidade e use traps para transições, sem depender apenas deles.
Trap e inform têm garantias diferentes
Trap é notificação não confirmada: o agent envia e não sabe se o manager recebeu. Inform exige confirmação e pode retransmitir, ao custo de estado e tráfego. Ambos precisam de destino, versão, identificação e horário corretos. Firewall liberando polling do manager para o agent não garante retorno de notificações iniciadas pelo equipamento.
Teste linkDown/linkUp, falha de fonte, autenticação e reinício quando suportados, validando mensagem, origem, OID e correlação. Tempestades durante flapping devem ser controladas sem esconder a causa. O manager precisa deduplicar e manter evento de recuperação.
SNMPv1, v2c e v3 não oferecem a mesma segurança
v1 e v2c usam community como segredo simples e não protegem o conteúdo. v2c melhora operações e contadores, mas não resolve autenticação criptográfica. SNMPv3 adiciona modelo de usuário, autenticação, privacidade e controle de visão. Prefira authPriv quando suportado e configure algoritmos compatíveis e atuais.
USM depende de engine ID, usuários e noção de tempo do engine para proteção contra replay. Troca de equipamento ou reset pode exigir redescoberta e ajuste no manager. VACM limita quais OIDs cada identidade pode ler ou alterar. Evite SNMP SET salvo por requisito explícito; monitoração normalmente precisa somente leitura.
MIB padrão e MIB do fabricante
IF-MIB fornece base interoperável de interfaces. Equipamentos estendem temperatura, rádio, redundância, fonte e alarmes por MIB própria. A mesma descrição comercial pode mudar OID ou enumeração por firmware. Controle versões das MIBs junto ao template de monitoração.
Antes de criar alarme, confirme significado no manual e force condição em laboratório. Um valor bruto em décimos de volt ou dBm com sinal pode ser escalado errado. O alarme deve registrar unidade, limite, histerese e atraso.
Diagnóstico de ausência ou valor estranho
Sem resposta pode ser rota, ACL, versão, community/usuário, engine ID ou agent sobrecarregado. Resposta noSuchObject indica OID ausente naquela MIB ou contexto; authorizationError aponta acesso; timeout não distingue filtro de descarte silencioso por credencial. Use captura e logs sem expor segredos.
Valor congelado pode ser polling parado, cache do agente ou contador que não representa a interface esperada. Compare consulta manual controlada, horário do manager e estado local. Reiniciar agent antes de exportar contadores elimina a linha do tempo.
Comissionamento de observabilidade
Inventarie engine ID, versão, usuário, nível de segurança, origem permitida e conjunto mínimo de OIDs. Valide polling normal, credencial errada, perda do manager, reboot, trap/inform e recuperação. Meça carga e banda em intervalo nominal e durante falha em massa.
Crie baseline com nomes de interface, contadores, vizinhos e limites. O aceite termina quando um evento físico controlado produz dado correto, alarme compreensível e normalização, mantendo o serviço de automação estável.
Referências técnicas e normas
As explicações do Portal são autorais. Normas e fontes oficiais são priorizadas; materiais acadêmicos e documentação pública de fabricantes complementam a implementação e não substituem a edição normativa aplicável ao projeto.
- IEC 62443-3-3:2013 — System security requirements and security levels — IEC. Requisitos técnicos de segurança para sistemas de automação e controle industrial.
- NIST SP 800-82 Rev. 3 — Guide to Operational Technology Security — NIST. Arquiteturas, ameaças e controles aplicáveis a ambientes OT.
- RFC 1122 — Requirements for Internet Hosts — Communication Layers — RFC Editor / IETF. Requisitos de IP, ICMP e camadas de comunicação em hosts.
- RFC 8200 — Internet Protocol, Version 6 (IPv6) Specification — RFC Editor / IETF. Especificação vigente do IPv6.
- RFC 9110 — HTTP Semantics — RFC Editor / IETF. Semântica atual de métodos, campos e códigos HTTP.
- RFC 8446 — The Transport Layer Security (TLS) Protocol Version 1.3 — RFC Editor / IETF. TLS 1.3, handshake, autenticação e proteção do transporte.
- RFC 9325 — Recommendations for Secure Use of TLS and DTLS — RFC Editor / IETF. Recomendações atuais para versões, algoritmos e configuração TLS.
- RFC 4251 — The Secure Shell (SSH) Protocol Architecture — RFC Editor / IETF. Arquitetura SSH e separação entre transporte, autenticação e conexão.
- RFC 5424 — The Syslog Protocol — RFC Editor / IETF. Formato, facility, severity, timestamp e dados estruturados de Syslog.
- RFC 3411 — Architecture for Describing SNMP Management Frameworks — RFC Editor / IETF. Arquitetura do framework SNMP.
- RFC 3414 — User-based Security Model (USM) for SNMPv3 — RFC Editor / IETF. Autenticação e privacidade do SNMPv3 USM.
- IEEE 802.1AB-2016 — Station and Media Access Control Connectivity Discovery — IEEE Standards Association. LLDP e descoberta de conectividade em camada 2.
- RFC 3415 — View-based Access Control Model (VACM) for SNMP — RFC Editor / IETF. Controle de acesso a objetos e operações SNMP.
- RFC 2863 — The Interfaces Group MIB — RFC Editor / IETF. Contadores, estados e identificação de interfaces.
- RFC 5425 — TLS Transport Mapping for Syslog — RFC Editor / IETF. Transporte confiável e protegido de Syslog por TLS.
- RFC 5426 — Transmission of Syslog Messages over UDP — RFC Editor / IETF. Transporte UDP de Syslog e suas limitações de confiabilidade.
Continue estudando
Os próximos conteúdos foram escolhidos para formar uma sequência técnica, relacionando fundamento, configuração, diagnóstico e aplicação.