
Traceroute em redes OT: saltos, TTL, assimetria e limites do diagnóstico
Entenda como traceroute provoca Time Exceeded, por que UDP, ICMP e TCP produzem resultados diferentes e como usar a rota sem culpar o salto errado.
Leitura segura do traceroute
| Padrão observado | O que pode significar | Como confirmar |
|---|---|---|
| Um salto com RTT alto | ICMP despriorizado | Ver saltos seguintes e contadores |
| Asterisco e depois resposta | Salto silencioso, encaminhamento ativo | Captura e política ICMP |
| Parada no firewall | Filtro da sonda ou do serviço | Logs, sessão e sonda TCP autorizada |
| Caminhos diferentes | ECMP ou assimetria | Repetições e rota nas duas pontas |
| Destino responde sem hops | Túnel ou política de visibilidade | Topologia e OAM do transporte |
Traceroute ajuda a formular hipóteses; a causa exige evidência do equipamento ou do fluxo real.
Traceroute revela respostas ao longo de um caminho
A ferramenta envia sondas com TTL ou Hop Limit crescente. Quando um roteador reduz o valor a zero, normalmente devolve ICMP Time Exceeded; assim aparece um salto. O destino responde de forma que depende do método: UDP, ICMP Echo ou tentativa TCP. O resultado é uma sequência de dispositivos que responderam, não um desenho garantido de todos os equipamentos atravessados.
Switches de camada 2 não aparecem apenas por encaminhar frames. Firewalls, túneis, MPLS e políticas podem ocultar ou alterar respostas. Um asterisco significa ausência de resposta à sonda dentro do tempo, não necessariamente perda do tráfego de produção. O salto seguinte responder prova que o anterior continuou encaminhando mesmo sem se identificar.
Método da sonda muda o resultado
Implementações tradicionais usam UDP para portas altas; outras usam ICMP Echo; ferramentas podem sondar TCP para uma porta como 443. ACLs tratam esses fluxos de modo diferente. Um traceroute UDP parar no firewall e um TCP alcançar o destino pode refletir política normal, não falha de rota.
Documente plataforma, método, porta, origem e horário. Para investigar um serviço específico, uma sonda TCP aproximada pode atravessar a mesma política de camada 4, mas ainda não valida TLS ou aplicação. Nunca altere firewall apenas para fazer a ferramenta “completar” sem entender o fluxo legítimo.
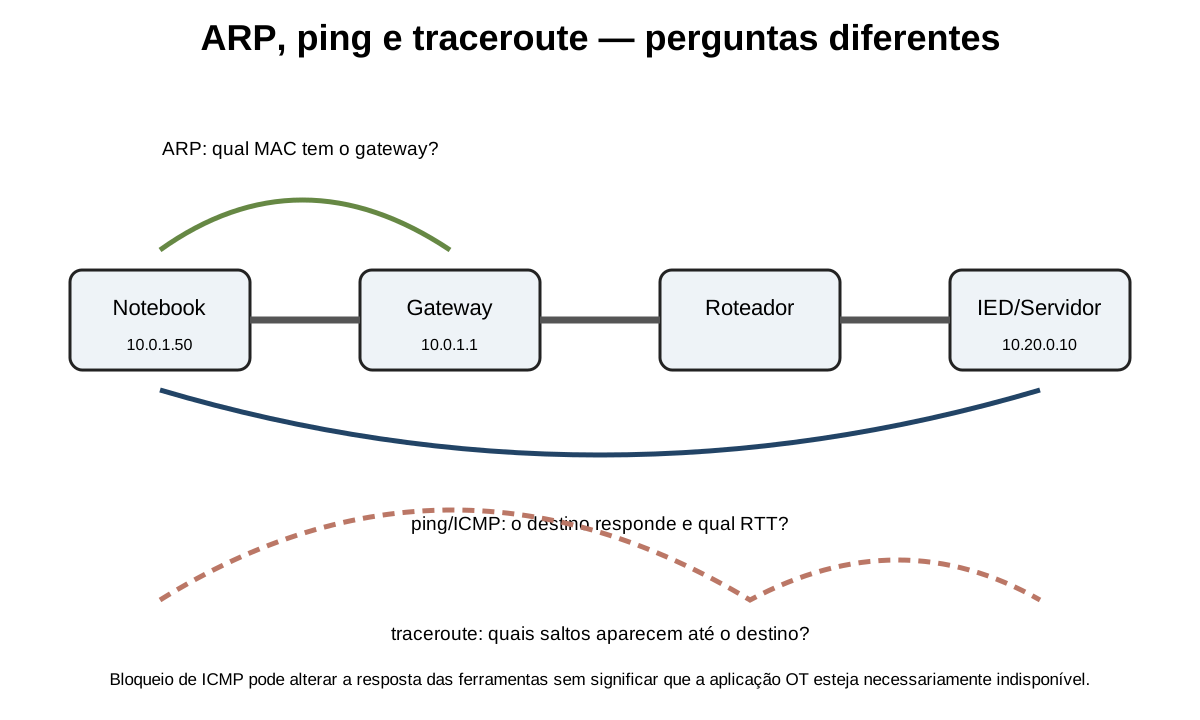
Tempo por salto não é tempo de encaminhamento
Cada número é o RTT entre a origem e o roteador que respondeu àquela sonda. Se um salto mostra valor alto e os seguintes voltam a valores baixos, o roteador provavelmente apenas despriorizou a geração de ICMP; não adicionou aquela latência ao tráfego encaminhado. Um aumento que permanece nos saltos posteriores é indício mais útil, ainda sujeito a variação.
Faça séries e compare baseline do mesmo ponto. Três sondas são amostra pequena para rádio, satélite ou redes congestionadas. Correlacione com contadores de interface, filas, perda e aplicação. A ferramenta não mede atraso unidirecional e não separa caminho de ida e retorno.
A rota de retorno pode ser diferente
O endereço listado pertence ao caminho de ida que provocou a mensagem, mas a resposta ICMP retorna conforme a tabela do roteador. Em redes com múltiplos caminhos, VRRP, NAT ou roteamento dinâmico, a volta pode seguir outra rota. Portanto, mudança de RTT ou perda pode estar no retorno, invisível na lista aparente.
Quando possível, execute o teste nas duas extremidades e consulte tabelas de rota. Em equipamentos OT remotos isso pode exigir uma estação de engenharia aprovada. Não confunda ausência de simetria com erro: ela pode ser projetada, mas precisa ser conhecida para firewall stateful, troubleshooting e desempenho.
Nomes DNS podem enganar a leitura
Resolver cada IP para nome torna a saída legível, porém adiciona consultas DNS e atraso. Nome antigo, PTR incorreto ou endereço de interface de transporte pode sugerir localização errada. Para diagnóstico inicial, registre endereços numéricos; depois consulte DNS e inventário separadamente.
Interfaces não numeradas, endereços de loopback e respostas originadas de outra interface também dificultam atribuição. Valide o salto com inventário, roteamento e configuração, não apenas com o rótulo mostrado pela ferramenta.
Uso seguro em ambientes industriais
Sondas repetidas podem acionar IDS, preencher logs ou pesar em enlaces estreitos. Execute dentro de janela e origem autorizadas, com taxa limitada. Em redes de proteção ou process bus, traceroute pode nem ser aplicável porque o tráfego relevante é camada 2 ou utiliza caminho dedicado.
Não use a ferramenta como justificativa para permitir ICMP irrestrito entre zonas. Defina tipos necessários, origem de diagnóstico e rate limit. O objetivo é observabilidade controlada, não transformar cada ativo em respondedor universal.
Método para localizar a fronteira
Comece confirmando IP, gateway e rota local. Rode traceroute numérico, depois uma variante compatível com o serviço quando permitido. Compare com caminho esperado e caso bom. Se o último salto conhecido é um firewall, consulte sessão e regra; se a rota muda, examine roteamento; se todos os saltos respondem e a aplicação falha, avance para transporte e aplicação.
Capture na origem para ver sondas e respostas. Um timeout da ferramenta sem pacotes saindo aponta problema local; sondas saem e nenhuma resposta volta exige observar políticas e caminho. Preserve tabela de rotas antes de reiniciar ou forçar failover.
Falha e recuperação precisam ser reproduzíveis
Durante teste de redundância, execute traceroute antes, durante e depois da comutação, sem tratar mudança de saltos como defeito por si só. Meça perda e tempo do serviço real. O caminho de contingência pode ter mais saltos e ainda atender requisitos; pode também parecer igual enquanto um túnel interno mudou.
A conclusão deve nomear primeira divergência confirmada: rota ausente em determinado roteador, ACL recusando o tipo de sonda ou aplicação indisponível apesar de caminho IP válido. Repita sob a mesma origem e método depois da correção.
Referências técnicas e normas
As explicações do Portal são autorais. Normas e fontes oficiais são priorizadas; materiais acadêmicos e documentação pública de fabricantes complementam a implementação e não substituem a edição normativa aplicável ao projeto.
- IEC 62443-3-3:2013 — System security requirements and security levels — IEC. Requisitos técnicos de segurança para sistemas de automação e controle industrial.
- NIST SP 800-82 Rev. 3 — Guide to Operational Technology Security — NIST. Arquiteturas, ameaças e controles aplicáveis a ambientes OT.
- RFC 1122 — Requirements for Internet Hosts — Communication Layers — RFC Editor / IETF. Requisitos de IP, ICMP e camadas de comunicação em hosts.
- RFC 8200 — Internet Protocol, Version 6 (IPv6) Specification — RFC Editor / IETF. Especificação vigente do IPv6.
- RFC 9110 — HTTP Semantics — RFC Editor / IETF. Semântica atual de métodos, campos e códigos HTTP.
- RFC 8446 — The Transport Layer Security (TLS) Protocol Version 1.3 — RFC Editor / IETF. TLS 1.3, handshake, autenticação e proteção do transporte.
- RFC 9325 — Recommendations for Secure Use of TLS and DTLS — RFC Editor / IETF. Recomendações atuais para versões, algoritmos e configuração TLS.
- RFC 4251 — The Secure Shell (SSH) Protocol Architecture — RFC Editor / IETF. Arquitetura SSH e separação entre transporte, autenticação e conexão.
- RFC 5424 — The Syslog Protocol — RFC Editor / IETF. Formato, facility, severity, timestamp e dados estruturados de Syslog.
- RFC 3411 — Architecture for Describing SNMP Management Frameworks — RFC Editor / IETF. Arquitetura do framework SNMP.
- RFC 3414 — User-based Security Model (USM) for SNMPv3 — RFC Editor / IETF. Autenticação e privacidade do SNMPv3 USM.
- IEEE 802.1AB-2016 — Station and Media Access Control Connectivity Discovery — IEEE Standards Association. LLDP e descoberta de conectividade em camada 2.
- RFC 792 — Internet Control Message Protocol — RFC Editor / IETF. Mensagens ICMPv4, incluindo Echo e erros de entrega.
- RFC 4443 — ICMPv6 for IPv6 — RFC Editor / IETF. Mensagens de erro e informação no IPv6.
- RFC 826 — An Ethernet Address Resolution Protocol — RFC Editor / IETF. Mecanismo original do ARP para mapear endereços IP e Ethernet.
- RFC 4861 — Neighbor Discovery for IPv6 — RFC Editor / IETF. Descoberta de vizinhos, roteadores e alcance no IPv6.
- Wireshark User’s Guide — Wireshark Foundation. Documentação oficial de captura, filtros, estatísticas e interpretação da interface do analisador.
Continue estudando
Os próximos conteúdos foram escolhidos para formar uma sequência técnica, relacionando fundamento, configuração, diagnóstico e aplicação.