
Syslog — Alert: diagnóstico e aplicação prática
Diagnóstico de Alert em Syslog: relacione Critical aos sintomas, medições, causas prováveis e testes de campo.

Gerenciamento OT — portas e evidências
| Serviço | Referência | Evidência útil |
|---|---|---|
| SNMP query | UDP 161 | OID, request-id, resposta e valor. |
| SNMP trap | UDP 162 | Evento espontâneo, origem e OID de notificação. |
| Syslog | UDP/TCP 514 | Facility/severity, mensagem e timestamp. |
| Syslog TLS | TCP 6514 | Sessão TLS + evento preservado. |
| LLDP/LACP | Camada 2 | Vizinho/porta e estado dos membros do link. |
Matriz específica — Alert / diagnóstico
| Campo/elemento | Valor ou representação | Como fechar a evidência |
|---|---|---|
| UDP/TCP 514 · diagnóstico | Syslog tradicional | Separar perda UDP de reset TCP. |
| TCP 6514 · diagnóstico | Syslog TLS | Confirmar handshake/certificado antes da mensagem. |
| Facility · diagnóstico | 0–23 | Classificar origem lógica. |
| Severity · diagnóstico | 0–7 | Ordenar criticidade sem depender do texto livre. |
A matriz foi escolhida pelo foco “Alert” e pela lente “diagnóstico”; referências normativas e limites de fabricante continuam prevalecendo.
Alert no sistema: o problema que esta função resolve
Fundamentos de comunicação ajudam a localizar cada sintoma na camada correta antes de alterar parâmetros sem evidência.
No desenho de Syslog, localize Alert entre origem e destino e marque quais elementos dependem de facility, severity, timestamp. A definição deve permitir responder quem produz a informação, quem toma a decisão, onde o estado é mantido e qual evidência aparece primeiro quando algo sai do esperado.
Da origem ao efeito: sequência e estados de Alert
Documente interfaces, endereçamento, encapsulamento e dependências entre camadas.
Reproduza o mecanismo em uma situação mínima e acompanhe em qual camada a informação nasce, muda e deixa evidência. Separe representação, encapsulamento, temporização e transporte para não atribuir à aplicação um defeito criado abaixo dela. Neste artigo, acompanhe Alert, facility, severity, timestamp como uma cadeia causal: condição de entrada → estado interno → decisão → saída → evidência. Esse percurso evita repetir definições e obriga cada bloco do texto a acrescentar um nível novo de explicação.
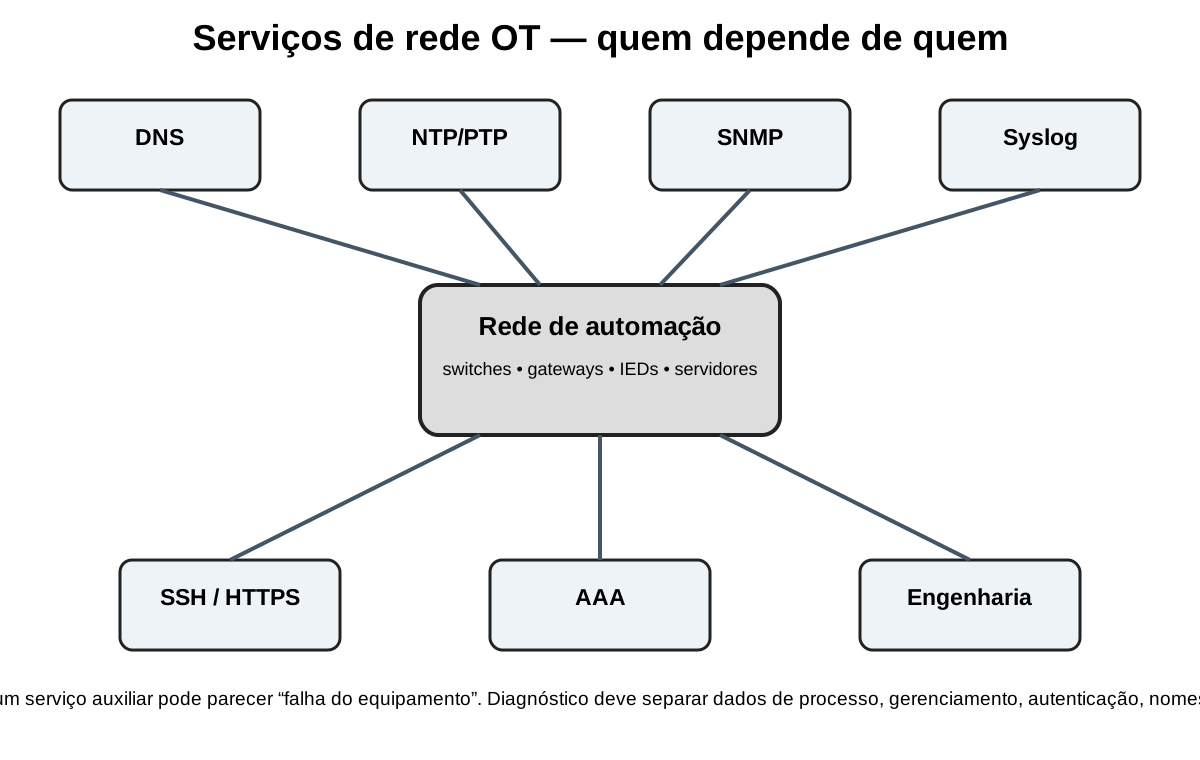
Árvore de falhas de Alert: onde procurar antes de alterar parâmetros
Compare uma ocorrência boa e uma ruim de Alert. Se não há mensagem na origem, a causa está antes da rede; se sai e não chega, percorra o caminho; se chega e é rejeitada, examine Alert, facility, severity e o estado da sessão; se é aceita e o resultado final está errado, avance para a próxima fronteira funcional.
Preserve captura, logs e contadores antes de reiniciar qualquer ativo. Depois da correção, repita o mesmo estímulo que reproduzia a falha e compare exatamente os mesmos campos e tempos.
- Preservar evidência antes de intervir em Alert
- Comparar caso bom e ruim
- Verificar Alert na primeira divergência
- Verificar facility na primeira divergência
- Verificar severity na primeira divergência
Parâmetros e campos de Alert: significado, efeito e validação
Os itens abaixo não são apenas nomes de configuração. Para cada parâmetro ou campo, o artigo registra o que ele representa, o efeito prático de um valor/estado incorreto e a evidência usada para confirmar a interpretação. Valores default e faixas exatas que dependem de fabricante ou firmware devem ser confirmados na documentação do equipamento, mas a relação causa → efeito precisa permanecer válida entre implementações.
Ao alterar Alert, mude uma variável por vez e preserve o baseline. Um valor só deve ser considerado adequado quando o efeito esperado aparece na captura, no contador, no log ou no processo e quando a condição degradada continua dentro do requisito.
- facility — O que é: elemento de engenharia relacionado a Alert dentro de Syslog; deve ser identificado pela representação real usada no equipamento/protocolo. Efeito: Seu valor ou estado altera a interação com Alert; documente dependências e limite em vez de copiar um valor de outro projeto. Validar: comparar condição normal e uma alteração controlada usando encapsulamento como evidência objetiva.
- severity — O que é: elemento de engenharia relacionado a Alert dentro de Syslog; deve ser identificado pela representação real usada no equipamento/protocolo. Efeito: Seu valor ou estado altera a interação com Alert; documente dependências e limite em vez de copiar um valor de outro projeto. Validar: comparar condição normal e uma alteração controlada usando sequência como evidência objetiva.
- timestamp — O que é: elemento de engenharia relacionado a Alert dentro de Syslog; deve ser identificado pela representação real usada no equipamento/protocolo. Efeito: Seu valor ou estado altera a interação com Alert; documente dependências e limite em vez de copiar um valor de outro projeto. Validar: comparar condição normal e uma alteração controlada usando estado como evidência objetiva.
- servidor Syslog — O que é: evidência operacional de que uma regra, interface ou mecanismo processou tráfego. Efeito: Sem logging/hit counter, a política pode estar correta mas não há prova de qual regra tomou a decisão; logging excessivo também pode ter custo de armazenamento/processamento. Validar: gerar um fluxo conhecido e confirmar timestamp, 5-tuple, rule-id, ação e incremento do contador correspondente.
- retenção — O que é: elemento de engenharia relacionado a Alert dentro de Syslog; deve ser identificado pela representação real usada no equipamento/protocolo. Efeito: Seu valor ou estado altera a interação com Alert; documente dependências e limite em vez de copiar um valor de outro projeto. Validar: comparar condição normal e uma alteração controlada usando camada como evidência objetiva.
- Emergency — O que é: elemento de engenharia relacionado a Alert dentro de Syslog; deve ser identificado pela representação real usada no equipamento/protocolo. Efeito: Seu valor ou estado altera a interação com Alert; documente dependências e limite em vez de copiar um valor de outro projeto. Validar: comparar condição normal e uma alteração controlada usando encapsulamento como evidência objetiva.
Exemplo de implementação: transformando Alert em requisito verificável
Em Syslog, evite decorar Alert como uma lista de termos. Construa primeiro uma sequência usando Alert, facility e severity; depois explique qual estado cada elemento representa e qual evidência demonstraria uma falha. Essa abordagem atende iniciantes sem simplificar demais para quem já trabalha na área.
A compreensão de Alert está completa quando o leitor consegue prever o efeito de alterar ou perder Alert, explicar a relação com facility e apontar uma evidência para severity. Assim a definição vira ferramenta de implementação e diagnóstico, não apenas vocabulário.
- Definir uma condição normal de Alert e salvar a evidência associada a Alert.
- Escolher uma única variável relacionada a facility e prever o efeito antes de alterar.
- Repetir o mesmo teste e comparar severity nas mesmas medições ou campos.
- Registrar o critério que permite aceitar, rejeitar ou reverter a configuração de Alert.
Do “online” à prova técnica: validação de Alert
Valide de baixo para cima: meio físico, enlace, rede/transporte e aplicação.
Defina a evidência antes do teste de Alert. Para esta categoria, sinais úteis incluem encapsulamento, sequência, estado, temporização, camada. Use estado inicial conhecido, estímulo reproduzível e resultado esperado; quando houver duas pontas, registre as duas, e quando houver gateway/firewall/conversor, registre também a transformação intermediária.
- Validar Alert em condição normal
- Forçar uma condição degradada ligada a facility
- Confirmar recuperação sem perder estado, evento ou evidência relevante
- Salvar configuração, logs/captura e horário do teste como baseline
Quando Alert dá errado: separar sintoma, causa e efeito
Neste recorte de Alert, trate Alert, facility e severity como três pontos de prova. Explique o que cada um representa, o que deveria acontecer antes e depois de uma mudança e qual evidência seria incompatível com a hipótese inicial. Assim o texto permanece útil para implementação e troubleshooting.
Não conclua a partir do sintoma sozinho. Para Alert, cruze pelo menos duas fontes de evidência e procure a primeira divergência. Se Alert, facility, severity estão corretos mas o resultado final continua errado, avance para a próxima fronteira do sistema em vez de alterar novamente um parâmetro já comprovado.
- Alert: registre um caso saudável, um caso com falha e a diferença objetiva em estado.
- facility: registre um caso saudável, um caso com falha e a diferença objetiva em temporização.
- severity: registre um caso saudável, um caso com falha e a diferença objetiva em camada.
- timestamp: registre um caso saudável, um caso com falha e a diferença objetiva em encapsulamento.
Alert: dados exclusivos deste recorte (diagnóstico)
Em Alert, Syslog precisa manter transporte e prioridade: UDP/TCP 514 são usados em Syslog tradicional e TCP 6514 em Syslog sobre TLS. Facility ocupa 0–23; severity 0–7, de Emergency 0 a Debug 7. Preserve PRI, hostname, app/process, message-id e timestamp com timezone.
No diagnóstico de Alert, compare caso bom e ruim e procure a primeira divergência entre UDP/TCP 514 e TCP 6514; essa diferença vale mais que um alarme isolado.
- UDP/TCP 514: Syslog tradicional. Separar perda UDP de reset TCP.
- TCP 6514: Syslog TLS. Confirmar handshake/certificado antes da mensagem.
- Facility: 0–23. Classificar origem lógica.
- Severity: 0–7. Ordenar criticidade sem depender do texto livre.
Alert: campos de gerenciamento que deixam evidência — Alert / diagnóstico
No diagnóstico de Alert, compare caso bom e ruim e procure a primeira divergência envolvendo retenção; o último alarme da cadeia pode ser apenas consequência. SNMP normalmente usa UDP/161 para consultas e 162 para traps/informs; a informação é endereçada por OID. Syslog usa tradicionalmente UDP/TCP 514 e pode usar TLS em 6514. LLDP anuncia identidade/capacidades do vizinho em camada 2 e LACP negocia agregação de links. Esses protocolos são valiosos porque explicam o estado da infraestrutura sem depender do tráfego de aplicação. O critério de encerramento para Alert em diagnóstico é obter o mesmo resultado em novo teste de retenção, mantendo o ponto de medição e a condição inicial.
Para isolar a falha de Alert, congele a configuração e meça Critical nos mesmos pontos e horários relativos do caso de referência. Para Alert, registre timestamp, origem, identificador do objeto/evento e contador relacionado. Em diagnóstico, o dado de gerenciamento deve ser correlacionado ao mesmo segundo da captura de automação para provar se a rede mudou antes ou depois do sintoma. Para este artigo de Alert, a evidência ligada a Critical deve ser armazenada com horário, origem e condição de teste, permitindo comparação posterior.
- Alert · diagnóstico · retenção: SNMP: OID + valor + timestamp; diferenciar polling de trap/inform.
- Alert · diagnóstico · Emergency: Syslog: preservar facility/severity, host e relógio sincronizado.
- Alert · diagnóstico · Alert: LLDP: conferir chassis/port ID e vizinho físico esperado.
- Alert · diagnóstico · Critical: LACP: validar member state e agregação efetiva, não apenas link físico.
Referências técnicas e normas
As explicações do Portal são autorais. Normas e fontes oficiais são priorizadas; materiais acadêmicos e documentação pública de fabricantes complementam a implementação e não substituem a edição normativa aplicável ao projeto.
- Wireshark User’s Guide — Wireshark Foundation. Documentação oficial de captura, filtros, estatísticas e interpretação da interface do analisador.
Continue estudando
Os próximos conteúdos foram escolhidos para formar uma sequência técnica, relacionando fundamento, configuração, diagnóstico e aplicação.