
Ping e ICMP em automação: o que o teste prova e o que não prova
Interprete Echo Request/Reply, latência, perda, TTL, mensagens de erro e limitações do ping sem confundir alcance IP com funcionamento do protocolo de automação.
Interpretação de resultados de ping
| Resultado | Hipóteses | Próxima evidência |
|---|---|---|
| Reply normal | Alcance ICMP naquele instante | Testar porta e aplicação |
| Timeout | Filtro, perda, host, rota ou rate limit | ARP, rota, firewall e captura |
| Unreachable | Rede, host, porta ou política inalcançável | Ler código e origem da mensagem |
| RTT variável | Fila, rádio, rota, carga ou priorização | Série temporal e contadores |
| Pequeno passa, grande falha | MTU, fragmentação ou filtro | DF/PMTUD e captura |
O resultado não substitui o teste do protocolo de automação.
Ping testa uma troca ICMP específica
O ping normalmente envia ICMP Echo Request e espera Echo Reply. Isso demonstra que, naquele instante, um caminho IP permitiu a solicitação e a resposta entre dois endereços. Também fornece tempo de ida e volta e sequência. Não demonstra que DNP3, IEC 104, MMS, SSH ou HTTPS estão ativos, nem que a porta, sessão, certificado, aplicação ou lógica de processo funciona.
ICMP não é mero “acessório”: também transporta erros como destination unreachable, time exceeded e problemas relevantes à entrega IP. Bloquear toda mensagem pode ocultar diagnóstico e interferir em mecanismos de rede. A política deve permitir os tipos necessários entre origens controladas, limitar abuso e registrar comportamento, em vez de assumir que liberar ou negar ICMP resolve a segurança.
Leia endereço, sequência, tamanho e tempo
Confirme primeiro qual endereço respondeu. Um nome pode resolver para IP inesperado, um NAT pode mudar a origem percebida e uma interface secundária pode gerar a resposta. A sequência revela perdas ou reordenação; o tamanho ajuda a explorar MTU, embora opções e limites variem por sistema; o tempo é round-trip time e inclui filas, processamento e caminho nos dois sentidos.
TTL ou Hop Limit recebido não é distância absoluta sem conhecer o valor inicial do emissor. Mudanças consistentes podem sugerir rota ou sistema diferente, mas não devem ser tratadas como prova isolada. Compare baseline feito da mesma origem, com tamanho e intervalo equivalentes. Uma média esconde picos; registre mínimo, máximo, dispersão e perdas durante a janela operacional relevante.
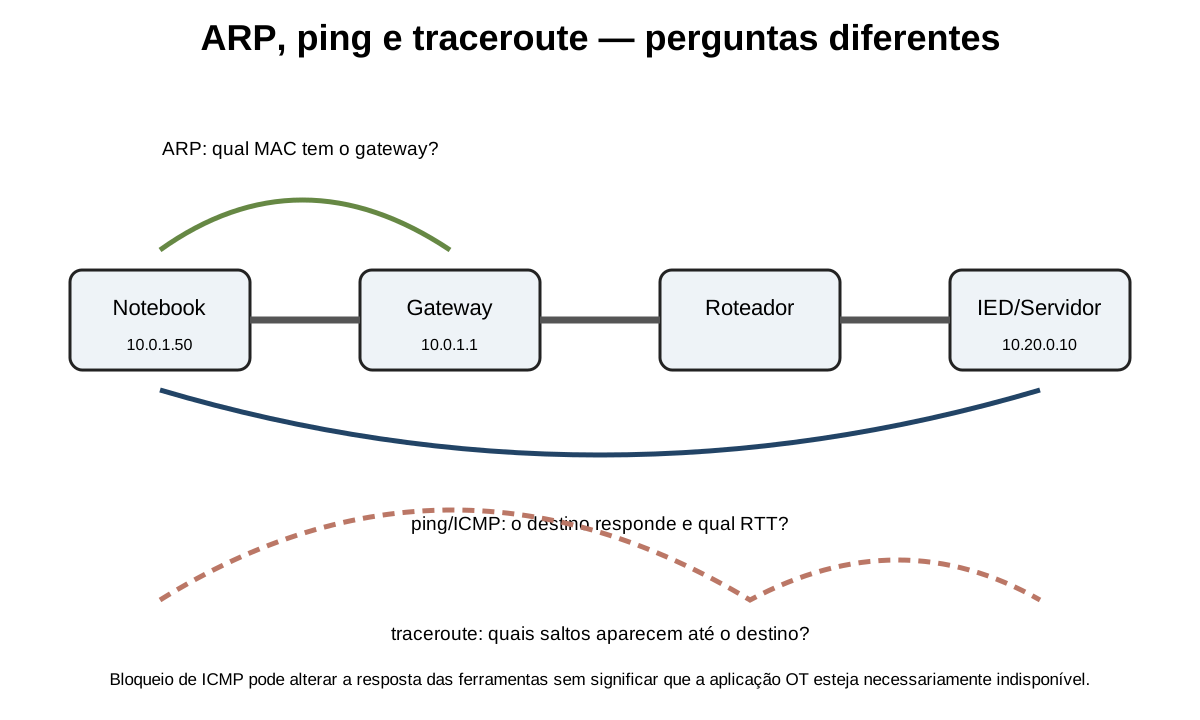
Resposta ausente tem várias causas
Timeout pode significar host desligado, VLAN errada, ARP incompleto, rota ausente, ACL, firewall local, rate limiting, sobrecarga ou simplesmente ICMP desabilitado. Uma mensagem unreachable é informação mais específica e deve ser preservada. Antes de concluir “sem comunicação”, verifique cache ARP, gateway, rota, contadores de interface e captura nos pontos disponíveis.
Alguns equipamentos priorizam proteção e aplicação, reduzindo respostas de gestão sob carga. Outros respondem pelo processador de supervisão mesmo quando uma interface de aplicação travou. Por isso o ping pode falhar com serviço funcionando ou responder com serviço indisponível. O diagnóstico precisa testar diretamente a porta e a transação que importam.
Latência de ping não é latência do processo
O RTT de ICMP mede uma amostra de rede e processamento ICMP. Um comando SCADA inclui estabelecimento ou reutilização de sessão, codificação, filas da aplicação, processamento no IED, lógica, saída e confirmação. Teleproteção pode usar outra fila, outro caminho ou nem usar IP. Transferir o valor do ping para esses serviços sem medição ponta a ponta produz orçamento falso.
Use ping para detectar tendência, assimetria indireta, perda grosseira ou mudança de rota, mas valide a aplicação com timestamps e eventos próprios. Um enlace pode ter RTT baixo e descartar rajadas; pode ter ping estável e jitter na fila de prioridade do tráfego real; pode responder localmente enquanto uma rota posterior está quebrada.
Tamanho e MTU exigem cuidado
Testes com payload maior ajudam a descobrir fragmentação, bloqueio de fragmentos ou Path MTU inconsistente. O tamanho informado pela ferramenta não é necessariamente o tamanho total no fio: cabeçalhos IP, ICMP e Ethernet acrescentam bytes. A opção de não fragmentar e a interpretação diferem entre sistemas, então documente comando, plataforma e resultado.
Um Echo pequeno passar e uma aplicação falhar pode indicar MTU, mas também TLS, janela TCP ou servidor. Confirme em captura se houve fragmentação, mensagem Packet Too Big ou retransmissão. Em IPv6, roteadores não fragmentam pacotes no caminho; o tratamento depende de ICMPv6 e Path MTU Discovery, tornando bloqueios indiscriminados particularmente problemáticos.
Segurança e taxa de teste
Varreduras ou pings contínuos podem consumir enlaces estreitos, rádios e CPUs antigas. Defina origens de monitoramento, frequência, tamanho e timeout adequados à tecnologia. Uma taxa de perda calculada com poucas amostras não representa disponibilidade; uma taxa agressiva pode criar o próprio problema observado.
Evite usar broadcast ping e não transforme resposta ICMP em inventário confiável. Ativos podem silenciar, endereços podem ser reutilizados e dispositivos não autorizados podem responder. Inventário deve combinar configuração, LLDP, tabelas de rede e identificação do ativo.
Roteiro de teste em campo
Registre IP de origem, máscara, gateway e interface usada. Teste o próprio endereço, um vizinho na mesma sub-rede, o gateway e o destino, sempre conforme a política. Compare ARP antes e depois. Se o gateway responde e o destino não, examine rota e ACL; se nem o vizinho responde, volte a VLAN, enlace e endereçamento.
Execute teste da estação que realmente opera o serviço. Um notebook na mesma VLAN pode alcançar o IED enquanto o SCADA atravessa firewall diferente. Em seguida teste a porta e a aplicação. Preserve horários para correlacionar Syslog, firewall, SNMP e captura.
Critério de conclusão
Conclua apenas o que a evidência permite: “Echo ICMP respondeu com RTT nesta faixa” ou “nenhum Reply chegou à origem e o firewall registrou bloqueio”. Não escreva “equipamento está normal” porque ping respondeu. Se o objetivo era recuperar DNP3, a conclusão exige sessão e transação DNP3 válidas.
Depois da correção, repita o mesmo teste e o teste funcional superior. A recuperação precisa demonstrar endereço correto, caminho estável e serviço operacional, sem perda anormal. Esse fechamento transforma ping de superstição operacional em uma ferramenta limitada e útil.
Referências técnicas e normas
As explicações do Portal são autorais. Normas e fontes oficiais são priorizadas; materiais acadêmicos e documentação pública de fabricantes complementam a implementação e não substituem a edição normativa aplicável ao projeto.
- IEC 62443-3-3:2013 — System security requirements and security levels — IEC. Requisitos técnicos de segurança para sistemas de automação e controle industrial.
- NIST SP 800-82 Rev. 3 — Guide to Operational Technology Security — NIST. Arquiteturas, ameaças e controles aplicáveis a ambientes OT.
- RFC 1122 — Requirements for Internet Hosts — Communication Layers — RFC Editor / IETF. Requisitos de IP, ICMP e camadas de comunicação em hosts.
- RFC 8200 — Internet Protocol, Version 6 (IPv6) Specification — RFC Editor / IETF. Especificação vigente do IPv6.
- RFC 9110 — HTTP Semantics — RFC Editor / IETF. Semântica atual de métodos, campos e códigos HTTP.
- RFC 8446 — The Transport Layer Security (TLS) Protocol Version 1.3 — RFC Editor / IETF. TLS 1.3, handshake, autenticação e proteção do transporte.
- RFC 9325 — Recommendations for Secure Use of TLS and DTLS — RFC Editor / IETF. Recomendações atuais para versões, algoritmos e configuração TLS.
- RFC 4251 — The Secure Shell (SSH) Protocol Architecture — RFC Editor / IETF. Arquitetura SSH e separação entre transporte, autenticação e conexão.
- RFC 5424 — The Syslog Protocol — RFC Editor / IETF. Formato, facility, severity, timestamp e dados estruturados de Syslog.
- RFC 3411 — Architecture for Describing SNMP Management Frameworks — RFC Editor / IETF. Arquitetura do framework SNMP.
- RFC 3414 — User-based Security Model (USM) for SNMPv3 — RFC Editor / IETF. Autenticação e privacidade do SNMPv3 USM.
- IEEE 802.1AB-2016 — Station and Media Access Control Connectivity Discovery — IEEE Standards Association. LLDP e descoberta de conectividade em camada 2.
- RFC 792 — Internet Control Message Protocol — RFC Editor / IETF. Mensagens ICMPv4, incluindo Echo e erros de entrega.
- RFC 4443 — ICMPv6 for IPv6 — RFC Editor / IETF. Mensagens de erro e informação no IPv6.
- RFC 826 — An Ethernet Address Resolution Protocol — RFC Editor / IETF. Mecanismo original do ARP para mapear endereços IP e Ethernet.
- RFC 4861 — Neighbor Discovery for IPv6 — RFC Editor / IETF. Descoberta de vizinhos, roteadores e alcance no IPv6.
- Wireshark User’s Guide — Wireshark Foundation. Documentação oficial de captura, filtros, estatísticas e interpretação da interface do analisador.
Continue estudando
Os próximos conteúdos foram escolhidos para formar uma sequência técnica, relacionando fundamento, configuração, diagnóstico e aplicação.