
ARP e Neighbor Discovery em automação: IP, MAC e conflitos
Entenda resolução IPv4, cache ARP, gratuitous ARP, IPv6 Neighbor Discovery, gateway, conflitos e diagnóstico de comunicação local em redes OT.
Sintomas ligados a ARP e ND
| Sintoma | Mecanismo provável | Evidência |
|---|---|---|
| Request sem Reply | Host ausente, VLAN ou filtro | captura nos dois lados |
| MAC muda para o mesmo IP | Conflito ou failover | ARP + tabela MAC + inventário |
| Destino remoto sem ARP | Comportamento normal via gateway | ARP do gateway e rota |
| Failover lento | Anúncio ou cache não convergiu | gratuitous ARP e cronologia |
| IPv6 sem vizinho | ND/ICMPv6 bloqueado ou prefixo errado | NS/NA e tabela de vizinhos |
A correlação entre camada 3, camada 2 e porta física é a chave do diagnóstico.
ARP resolve o próximo salto, não o destino distante
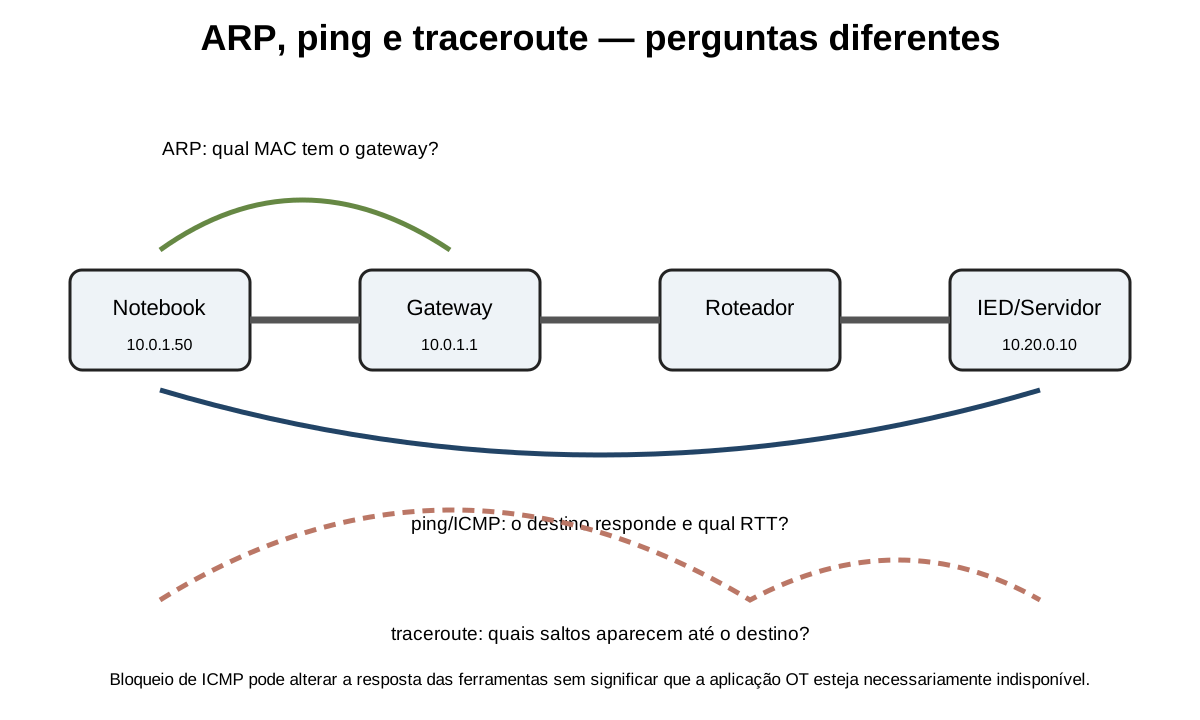
Em IPv4/Ethernet, o host precisa descobrir qual MAC receberá o frame do próximo salto. Se o destino está na mesma sub-rede, consulta o MAC do destino; se está fora, resolve o MAC do gateway. A mensagem ARP Request pergunta por um IP e costuma ser broadcast; o Reply informa o vínculo IP–MAC. Depois a associação fica em cache por tempo dependente da implementação.
Isso explica por que uma tabela ARP mostra o gateway para várias comunicações remotas, e não o MAC do SCADA distante. Também mostra por que máscara errada produz falha estranha: o IED pode tentar ARP por um endereço que deveria enviar ao roteador. Antes de culpar a aplicação, confirme máscara, rota e entrada ARP.
Cache pode preservar erro e também reduzir tráfego
Entradas dinâmicas evitam broadcast a cada pacote, mas podem manter um MAC antigo após troca de equipamento, failover ou alteração de endereço. Limpar cache pode aliviar o sintoma, porém apaga evidência. Primeiro registre estado, idade, interface e correspondência com a tabela MAC do switch.
Entradas estáticas eliminam aprendizado, mas criam risco operacional quando uma placa é substituída ou um gateway redundante muda. Use apenas com requisito explícito, controle de configuração e teste de contingência. A escolha entre dinâmico e estático não deve ser reação genérica a um incidente.
Gratuitous ARP anuncia ou verifica uma associação
Equipamentos podem emitir ARP envolvendo o próprio endereço ao inicializar, assumir um IP virtual ou detectar conflito. Em redundância, o anúncio ajuda switches e hosts a aprenderem o novo MAC responsável. Se filtros, port security ou caches impedem a atualização, o IP virtual pode parecer ativo em uma parte da rede e inacessível em outra.
Capture antes, durante e depois do failover. Confirme qual nó enviou o anúncio, qual MAC foi divulgado e se a tabela MAC mudou para a porta correta. Um ping recuperado segundos depois pode apenas refletir expiração de cache, mascarando tempo de convergência inadequado.
IP duplicado produz sintomas intermitentes
Dois ativos com o mesmo IPv4 podem responder alternadamente, provocar atualização constante do cache e derrubar sessões TCP. Ping pode responder com TTL ou MAC variável; o SCADA conecta ora ao equipamento correto, ora ao intruso. Desligar um suspeito confirma apenas parte do mecanismo e deve ser feito com autorização operacional.
Correlacione ARP, tabela MAC, portas do switch, inventário e eventos de inicialização. Procure replies diferentes para o mesmo IP e mudanças sem failover planejado. Depois corrija endereço na fonte de configuração e verifique que nenhuma reserva, template ou imagem de equipamento reproduzirá o conflito.
IPv6 usa Neighbor Discovery, não ARP
No IPv6, ICMPv6 Neighbor Discovery cobre resolução de vizinho, descoberta de roteador, prefixos e verificação de alcance. Neighbor Solicitation e Advertisement usam multicast em vez do broadcast ARP. Bloquear ICMPv6 indiscriminadamente pode quebrar funções básicas mesmo quando a política pretendia apenas impedir ping.
O diagnóstico deve observar link-local, prefixo, default router, estado do vizinho e Duplicate Address Detection. Não aplique comandos e interpretações IPv4 diretamente. Em rede dual-stack, um nome pode selecionar IPv6 e falhar enquanto o teste manual usa IPv4, criando conclusões conflitantes.
ARP também é superfície de segurança
ARP não autentica nativamente a associação anunciada. Um host comprometido pode tentar envenenar caches e intermediar tráfego. Controles como segmentação, inspeção dinâmica e port security podem ajudar, mas exigem compatibilidade com endereços estáticos, redundância e equipamentos legados.
Antes de habilitar proteção em switches, modele DHCP snooping quando aplicável, IPs fixos, VRRP e manutenção. Um controle mal configurado pode bloquear gratuitous ARP legítimo e impedir failover. Segurança aceitável é a que resiste ao abuso sem apagar o comportamento necessário.
Roteiro de captura e correlação
Filtre ARP pelo IP investigado. Observe Request sem Reply, Replies múltiplos, MAC divergente e frequência anormal. Na mesma janela, consulte cache da origem, tabela MAC e porta física. Se existe Reply correto mas nenhum pacote IP segue, investigue pilha local; se o Request sai pela VLAN errada, volte a tagging e acesso.
Para destino remoto, procure resolução do gateway. O fato de não haver ARP para o destino é normal. Se o gateway foi resolvido e recebe frames, examine rota e próximo equipamento. Essa fronteira evita procurar MAC de um servidor que está várias redes adiante.
Teste de recuperação
Após corrigir máscara, endereço, VLAN ou conflito, espere ou renove cache de forma controlada e confirme associação estável. Abra o serviço real e mantenha sessão pelo tempo necessário. Em redundância, provoque uma comutação autorizada e meça anúncio, atualização e recuperação funcional.
Documente IP, MAC, porta, VLAN, ativo e papel de redundância. A evidência final deve mostrar que o vínculo converge para o nó correto e permanece coerente, não apenas que um ping isolado voltou.
Referências técnicas e normas
As explicações do Portal são autorais. Normas e fontes oficiais são priorizadas; materiais acadêmicos e documentação pública de fabricantes complementam a implementação e não substituem a edição normativa aplicável ao projeto.
- IEC 62443-3-3:2013 — System security requirements and security levels — IEC. Requisitos técnicos de segurança para sistemas de automação e controle industrial.
- NIST SP 800-82 Rev. 3 — Guide to Operational Technology Security — NIST. Arquiteturas, ameaças e controles aplicáveis a ambientes OT.
- RFC 1122 — Requirements for Internet Hosts — Communication Layers — RFC Editor / IETF. Requisitos de IP, ICMP e camadas de comunicação em hosts.
- RFC 8200 — Internet Protocol, Version 6 (IPv6) Specification — RFC Editor / IETF. Especificação vigente do IPv6.
- RFC 9110 — HTTP Semantics — RFC Editor / IETF. Semântica atual de métodos, campos e códigos HTTP.
- RFC 8446 — The Transport Layer Security (TLS) Protocol Version 1.3 — RFC Editor / IETF. TLS 1.3, handshake, autenticação e proteção do transporte.
- RFC 9325 — Recommendations for Secure Use of TLS and DTLS — RFC Editor / IETF. Recomendações atuais para versões, algoritmos e configuração TLS.
- RFC 4251 — The Secure Shell (SSH) Protocol Architecture — RFC Editor / IETF. Arquitetura SSH e separação entre transporte, autenticação e conexão.
- RFC 5424 — The Syslog Protocol — RFC Editor / IETF. Formato, facility, severity, timestamp e dados estruturados de Syslog.
- RFC 3411 — Architecture for Describing SNMP Management Frameworks — RFC Editor / IETF. Arquitetura do framework SNMP.
- RFC 3414 — User-based Security Model (USM) for SNMPv3 — RFC Editor / IETF. Autenticação e privacidade do SNMPv3 USM.
- IEEE 802.1AB-2016 — Station and Media Access Control Connectivity Discovery — IEEE Standards Association. LLDP e descoberta de conectividade em camada 2.
- RFC 792 — Internet Control Message Protocol — RFC Editor / IETF. Mensagens ICMPv4, incluindo Echo e erros de entrega.
- RFC 4443 — ICMPv6 for IPv6 — RFC Editor / IETF. Mensagens de erro e informação no IPv6.
- RFC 826 — An Ethernet Address Resolution Protocol — RFC Editor / IETF. Mecanismo original do ARP para mapear endereços IP e Ethernet.
- RFC 4861 — Neighbor Discovery for IPv6 — RFC Editor / IETF. Descoberta de vizinhos, roteadores e alcance no IPv6.
Continue estudando
Os próximos conteúdos foram escolhidos para formar uma sequência técnica, relacionando fundamento, configuração, diagnóstico e aplicação.